Security by Design statt Compliance-Theater

Ich übersetze neue Sicherheits- und Regulatorikrisiken bei KI und Software in klare Entscheidungen und realistische Maßnahmen.

  • 15+ Jahre Enterprise Architecture
  • Ehemaliger CTO
  • OWASP Security Champion
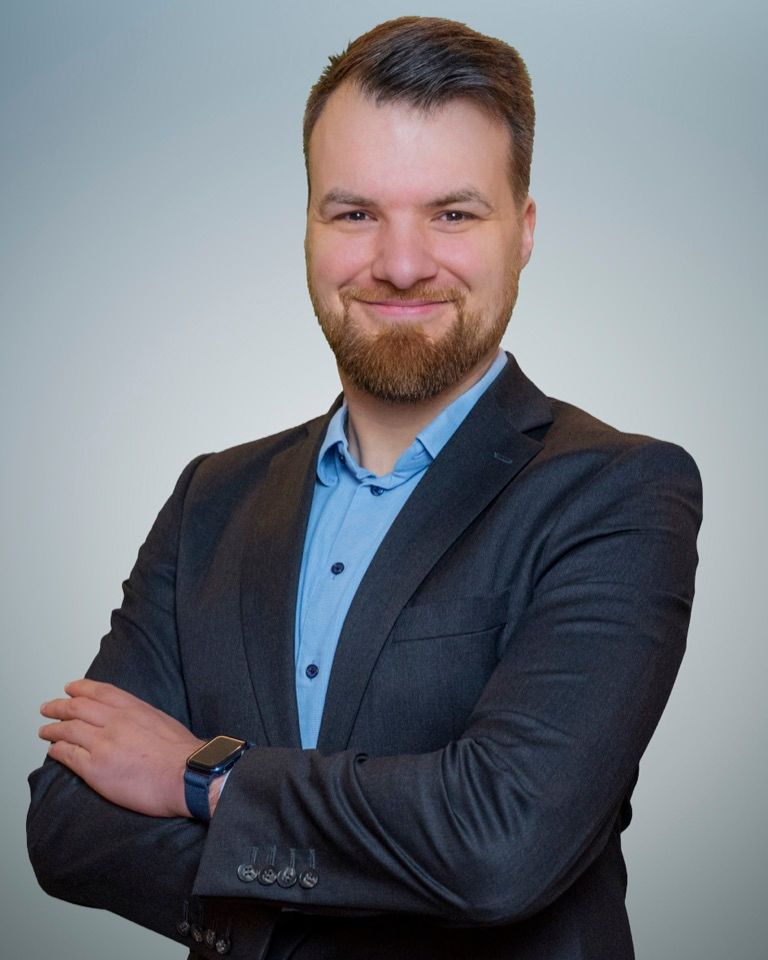
Porträt von Peter Vogelmann
Jahre Enterprise Architecture und IT Security
15+
Implementierungen in Logistik, Industrie, Automotive und Finance
50+
Entscheider und Security-Leute lesen auf LinkedIn mit
2.500+

Wo es in der Praxis hakt

Die meisten Unternehmen kennen das Risiko. Ihnen fehlt jemand, der es so erklärt, dass man darüber entscheiden kann. Drei Sätze, an denen ich das erkenne:

„Das liegt doch bei der IT, oder?“

Der Druck ist da, die Zuständigkeit nicht.

CRA, EU AI Act und NIS2 setzen Fristen. Offen bleibt in vielen Unternehmen, wer jetzt was entscheidet und wer es umsetzt.

„Security schauen wir uns vor dem Go-live an.“

Security wird gefragt, wenn die Architektur schon steht.

Viele Risiken entstehen bei Architektur, Produktentscheidungen und in der Entwicklung. Was dort falsch entschieden wird, repariert später kein Pentest mehr.

„Können Sie das in einem Satz sagen?“

Zwischen Technik und Management geht Kontext verloren.

Das Team sieht die Komplexität, das Management das Risiko. Es fehlt eine gemeinsame Sprache, in der man über Maßnahmen und Budget entscheiden kann.

Welche Fristen schon laufen

NIS2, EU AI Act und Cyber Resilience Act auf einer Zeitleiste. Wählen Sie einen Stichtag und sehen Sie, was er von Ihnen verlangt.

4 von 7 Stichtagen gelten bereits.

  1. gilt bereits

    EU AI Act

    Verbotene KI-Praktiken untersagt, KI-Kompetenz gefordert

    Prüfen, ob eine Ihrer Anwendungen unter die Verbote fällt, und Mitarbeiter im Umgang mit KI schulen.

    Im Artikel nachlesen
  2. gilt bereits

    NIS2

    Registrierung betroffener Unternehmen beim BSI fällig

    Betroffenheit prüfen und die Registrierung im BSI-Portal nachholen. Wer sie versäumt, riskiert ein Bußgeld.

    Im Artikel nachlesen
  3. gilt bereits

    EU AI Act

    Transparenzpflichten für Chatbots und KI-generierte Inhalte

    Chatbots und KI-generierte Inhalte inventarisieren und für Nutzer erkennbar kennzeichnen.

    Im Artikel nachlesen
  4. gilt bereits

    Cyber Resilience Act

    Meldepflicht für ausgenutzte Schwachstellen und Vorfälle

    Festlegen, wer binnen 24 Stunden über die ENISA-Plattform an CERT-Bund meldet, auch nachts und am Wochenende.

    Im Artikel nachlesen
  5. in 72 Tagen

    EU AI Act

    Kennzeichnung auch für Bestandssysteme, Verbot nicht einvernehmlicher intimer KI-Bilder

    Systeme, die schon vor August 2026 am Markt waren, mit maschinenlesbarer Kennzeichnung nachrüsten.

    Im Artikel nachlesen
  6. in 437 Tagen

    EU AI Act

    Pflichten für Hochrisiko-KI nach Anhang III

    KI-Inventar klassifizieren. Für Hochrisiko-Systeme Risikomanagement, Dokumentation und menschliche Aufsicht aufbauen.

    Im Artikel nachlesen
  7. in 446 Tagen

    Cyber Resilience Act

    Alle Anforderungen verbindlich, sonst kein EU-Marktzugang

    Für jedes Produkt SBOM, Schwachstellen-Management und Update-Prozess nachweisen können.

    Im Artikel nachlesen

Wie ich arbeite

Von der Technik zur Entscheidung, und wieder zurück.

Mehr über mich
Ich kenne beide Seiten des Tisches.
Ich habe als CTO Budgets verantwortet und als Architekt Code reviewt. Deshalb kann ich beiden Seiten erklären, was die andere meint.
Ich habe das selbst gebaut.
KI-Systeme, OWASP-Security-Champion-Programme, ein Startup bis zum Exit. Manche Projekte haben funktioniert, andere nicht. Aus den zweiten habe ich mehr gelernt.
Ich sortiere Regulierung nach Frist und Risiko.
NIS2, EU AI Act, Cyber Resilience Act: Ich sage Ihnen, was davon Sie dieses Jahr wirklich betrifft und was warten kann.

Sprechen wir?

Für Vorträge, Interviews und fachlichen Austausch erreichen Sie mich direkt. Antwort innerhalb von 48 Stunden.

Projekte und Beratung laufen über meinen Arbeitgeber ADVISORI. Wählen Sie das im Formular aus, dann stelle ich den Kontakt her.

Auf LinkedIn vernetzen

Ihre Angaben werden zur Bearbeitung der Anfrage über den Formulardienst Web3Forms an mich übermittelt und dabei auch außerhalb der EU verarbeitet. Details in der Datenschutzerklärung.